LE LIVRE
LE MAROC FACE AUX CYBERMENACES
Un diagnostic lucide et une feuille de route pour demain.
Enjeux de cybersécurité et réponses à l'ère de l'intelligence artificielle
Disponible sur Amazon.
Acheter le livre sur Amazon →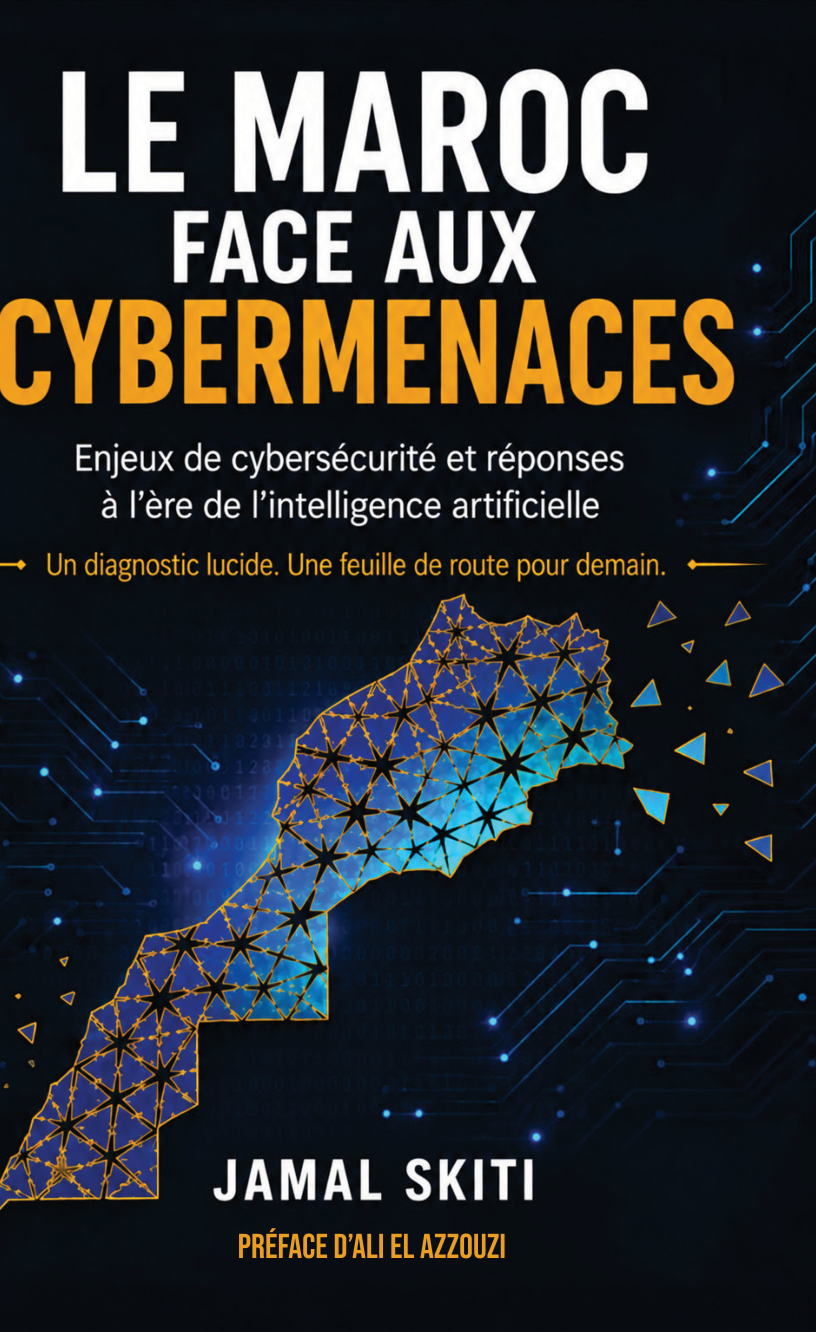
PRÉFACE
Le mot de la préface
« C'est dans ce contexte que s'inscrit l'ouvrage de Jamal Skiti, Le Maroc face aux cybermenaces. Son ambition est de proposer une lecture globale des enjeux de cybersécurité auxquels notre pays est confronté... »
Extrait de la préface. Le texte intégral figure dans l'ouvrage.
POURQUOI CE LIVRE
Pourquoi ce livre ?
Ce livre est né d'un constat simple : le Maroc dispose de compétences reconnues, d'un cadre légal réel et d'une conscience croissante du risque cyber — mais un écart persiste entre ce que l'on sait et ce que l'on fait, entre la loi et son application, entre l'alerte et la réponse.
Ce n'est ni un rapport académique ni un livre de consultant, mais le regard d'un praticien : vingt années passées à observer des incidents réels, des vulnérabilités structurelles et des facteurs humains et organisationnels — mais aussi les ressources disponibles et les réponses concrètes qui existent déjà.
STRUCTURE DU LIVRE
Ce que vous allez trouver
Quatre parties progressives, du diagnostic des menaces à la feuille de route concrète.
PARTIE I
Diagnostic des menaces
Le paysage numérique marocain, sa surface d'attaque réelle, une décennie d'incidents documentés, les acteurs qui ciblent le Maroc, et le rôle central du facteur humain.
PARTIE II
Contexte stratégique et nouveaux enjeux
La parole donnée aux professionnels de la sécurité sur le terrain, la vulnérabilité spécifique des PME marocaines, et un panorama honnête des secteurs sensibles.
PARTIE III
Stratégie comparée et doctrine nationale
L'arsenal juridique marocain et ses lacunes, les leçons d'autres pays, la souveraineté numérique, la cyberdéfense, l'intelligence artificielle, l'ambition africaine et la conformité européenne.
PARTIE IV
Recommandations et feuille de route
Vingt recommandations opérationnelles organisées en six axes stratégiques, chacune avec un responsable identifié, un horizon de mise en œuvre et des indicateurs mesurables.
CHAPITRE 11
L'intelligence artificielle change la donne
L'IA est présentée comme un multiplicateur de capacités — dans les deux sens. Elle renforce la détection des menaces, l'analyse et la réponse aux incidents.
Mais elle donne aussi aux attaquants des moyens inédits : phishing génératif, deepfakes, automatisation des attaques et recherche de vulnérabilités. Le livre aborde également la gouvernance de l'IA, notamment le cadre ISO 42001.
LECTORAT
À qui s'adresse ce livre ?
Dirigeants
Comprendre les enjeux cyber au-delà de la technique.
RSSI / DSI / professionnels IT
Mettre en perspective les risques et les pratiques du terrain.
Décideurs publics
Comprendre les enjeux de gouvernance, de résilience et de souveraineté numérique.
PME
Identifier les risques prioritaires et des mesures adaptées aux ressources disponibles.
Étudiants / jeunes professionnels
Comprendre le paysage cyber marocain et ses évolutions.
L'ORIGINALITÉ DU LIVRE
Une lecture marocaine de la cybersécurité
Une approche centrée sur le Maroc plutôt qu'une transposition générique : des incidents documentés localement, un regard de praticien, une attention constante à la dimension humaine autant qu'à la dimension juridique et stratégique — complétée par une comparaison internationale, des recommandations pensées pour être mises en œuvre, et la place de l'intelligence artificielle dans l'équation.
CHAPITRE 14
Une feuille de route pour demain
Le dernier chapitre du livre propose vingt recommandations concrètes, organisées autour de six axes stratégiques :
- 01Gouvernance et cadre légal
- 02Capital humain
- 03Résilience des infrastructures
- 04IA et innovation
- 05Coopération internationale
- 06Gouvernance et transparence
L'AUTEUR
À propos de l'auteur
Praticien de la cybersécurité depuis plus de vingt ans, après trente ans dans les systèmes d'information. Il a accompagné des organisations financières, des opérateurs d'infrastructures critiques, des administrations publiques et des organisations industrielles, au Maroc, en Europe et au Canada. Il est titulaire des certifications CISSP, CCSP, CISA, CRISC, CGEIT, PMP, ISO 27001 Lead Implementer, ISO 27001 Lead Auditor et ISO 22301 Lead Implementer.
TÉMOIGNAGES
Ce qu'en pensent les professionnels
« La cybersécurité n'est plus seulement un enjeu technique : elle est devenue un levier stratégique de souveraineté, d'innovation et de croissance. »
« Il existe deux types d'institutions aujourd'hui en matière de cybersécurité : celles qui ont été attaquées et le savent, et celles qui ont été attaquées mais ne le savent pas encore. »
« La cybersécurité doit être considérée comme un enjeu stratégique au même titre que la performance financière ou la maîtrise des risques opérationnels. »
« Une protection efficace repose sur un triptyque indissociable : l'humain, première ligne de défense ; le juridique, qui structure la gouvernance ; la technologie, qui fournit les outils. »
« En matière de cybersécurité, il n'existe plus de question de savoir si une organisation sera ciblée, mais quand, comment et avec quelles conséquences. »
« En cybersécurité, l'erreur fatale n'est plus de se faire attaquer, mais de croire qu'on ne le sera pas. »
« La sécurité n'est pas une contrainte, c'est une culture. Ce livre donne les clés pour la construire dans une équipe, une PME ou une grande entreprise. »