À PROPOS
Un observatoire, pas un site de rumeurs.
MoroccoBreaches transforme une chronologie historique en une base vivante permettant de suivre les incidents cyber concernant des organisations marocaines, avec une séparation stricte entre faits, revendications et preuves.
À l'origine du projet
MoroccoBreaches est un projet éditorial développé dans l'écosystème OptyGov, consacré à l'observation, à la structuration et à l'analyse des cyberincidents.
MoroccoBreaches est un projet éditorial développé dans l'écosystème OptyGov, consacré à l'observation, à la structuration et à l'analyse des cyberincidents.
Le livre à l'origine de la démarche
Le Maroc face aux cybermenaces constitue le socle documentaire historique du projet. MoroccoBreaches prolonge ce travail sous la forme d'un observatoire vivant, structuré et régulièrement mis à jour.
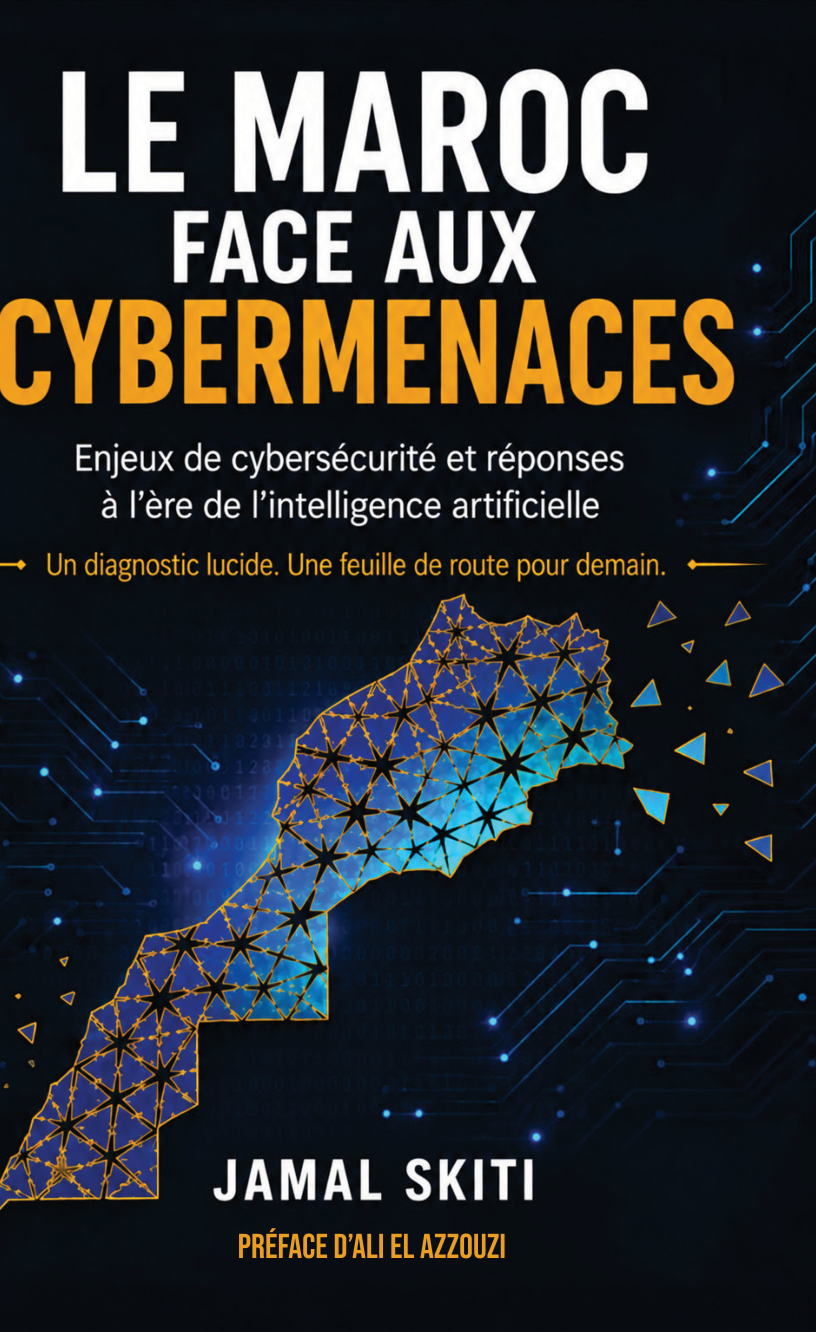
LE MAROC FACE AUX CYBERMENACES
Enjeux de cybersécurité et réponses à l'ère de l'intelligence artificielle
Un ouvrage consacré aux enjeux de cybersécurité, de souveraineté numérique et d'intelligence artificielle au Maroc.
Disponible sur Amazon.
En savoir plus sur le livre → Acheter le livre sur Amazon →Pourquoi ce projet ?
Le manque de granularité, l'absence fréquente de notification publique et la circulation rapide des revendications rendent difficile la lecture du risque cyber marocain. L'objectif est de produire une information exploitable, traçable et révisable.
Notre positionnement
Nous ne cherchons pas à publier le plus vite possible. Nous cherchons à distinguer ce qui est arrivé, ce qui est revendiqué et ce qui peut être étayé.
Ce que le site ne fait pas
- Il ne publie pas les données volées.
- Il ne transforme pas automatiquement une accusation en attribution.
- Il ne publie pas les dossiers classés internes.
- Il ne prétend pas connaître le nombre réel de tous les incidents.
Évolutions futures
Le catalogue public constitue la première couche. Les étapes suivantes sont des évolutions prévues pour MoroccoBreaches, pas des fonctionnalités actuellement disponibles.
- 01Renforcement de la veille — augmentation des sources, amélioration de la couverture, meilleure qualification des incidents, amélioration de la détection des revendications.
- 02Intelligence cyber — corrélation des incidents, amélioration du scoring, analyse automatisée, rapports enrichis, assistance IA avec validation humaine.